
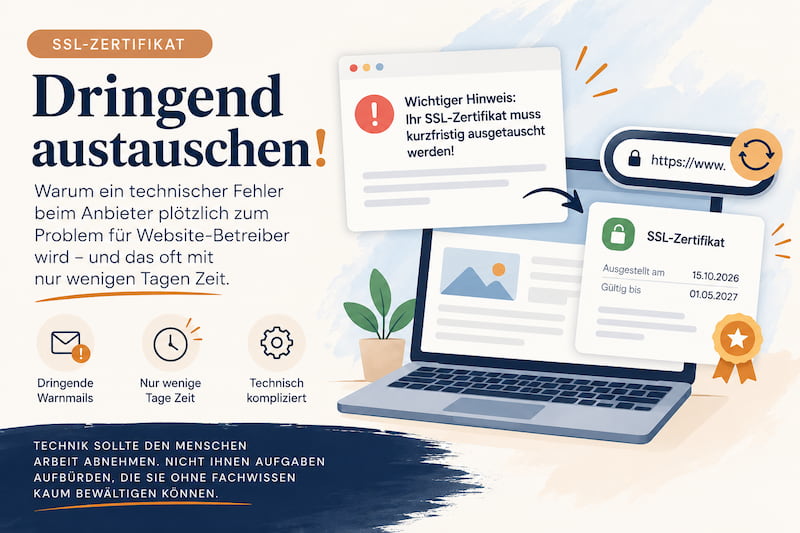
Ein administrativer Fehler bei der Zertifikatsausstellung, mehrere dringende Warnmails und nur wenige Tage Zeit, um einen möglichen Website-Ausfall zu vermeiden. Was für Webentwickler eine lösbare Aufgabe ist, kann für normale Website-Betreiber schnell zur Überforderung werden. Ein aktueller Fall aus meiner WordPress-Agentur zeigt, warum gutes Hosting mehr bedeutet als schnelle Server und günstige Preise.
„Dringender Handlungsbedarf“ – und jetzt?
Stell dir vor, du betreibst ein kleines Unternehmen und erhältst eine E-Mail deines Hosting-Anbieters.
Im Betreff steht sinngemäß: „Dringender Handlungsbedarf: SSL-Zertifikat muss ausgetauscht werden.“
In der Nachricht wird erklärt, dass dein SSL-Zertifikat aufgrund eines Fehlers bei der Ausstellung kurzfristig ersetzt werden muss. Geschieht das nicht rechtzeitig, könnte deine Website möglicherweise nicht mehr erreichbar sein oder Sicherheitswarnungen anzeigen.
Die Frist? Nur wenige Tage.
Du weißt vielleicht, dass deine Website ein SSL-Zertifikat besitzt. Schließlich ist sie über HTTPS erreichbar und dein Browser zeigt eine sichere Verbindung an.
Aber was ist ein privater Schlüssel? Was bedeutet CRT? Und was um alles in der Welt ist ein CA-Bundle?
Vor allem: Warum musst du dich plötzlich darum kümmern?
Genau diese Situation habe ich im Oktober 2026 bei einer Kundin erlebt.
Das neue SSL-Zertifikat war längst ausgestellt. Nur installiert war es nicht.
Am Sonntag, dem 18. Oktober 2026, erhielt meine Kundin eine Nachricht ihres Hosting-Anbieters.
Darin wurde mitgeteilt, dass ihr SSL-Zertifikat aufgrund einer technischen Notwendigkeit aufseiten des Zertifikatsausstellers neu ausgestellt worden war.
Das bisherige Zertifikat sollte am Mittwoch, dem 21. Oktober, widerrufen werden.
Zwischen der ersten Benachrichtigung und dem angekündigten Widerruf lagen gerade einmal drei Tage.
Es folgte eine weitere E-Mail mit dem Betreff „Weiter dringender Handlungsbedarf“ und der Warnung, dass die Website ohne rechtzeitigen Austausch möglicherweise nicht mehr erreichbar sein würde.
Der Hintergrund: Bei der Ausstellung des bisherigen Zertifikats war ein administrativer Fehler festgestellt worden.
Nach Angaben des Anbieters gab es keine Hinweise darauf, dass die Sicherheit der übertragenen Daten beeinträchtigt worden war. Dennoch musste das Zertifikat aufgrund der geltenden Branchenregeln widerrufen werden.
So weit, so nachvollziehbar. Fehler passieren, auch bei technischen Dienstleistern.
Der Anbieter hatte bereits ein neues Zertifikat ausgestellt und im Kundenkonto hinterlegt.
Bei meiner Prüfung stellte ich allerdings fest: Auf dem Webserver war weiterhin das bisherige Zertifikat eingebunden.
Das neue Zertifikat existierte zwar, wurde aber nicht automatisch auf der Website verwendet.
Und genau hier begann die eigentliche Arbeit.
Drei Zertifikatsbestandteile, zwei Verwaltungsoberflächen und jede Menge Fachbegriffe
Um das neue SSL-Zertifikat einzubinden, musste ich zunächst im Kundenbereich des Hosters prüfen, ob es bereits ausgestellt worden war.
Anschließend ging es in die separate cPanel-Verwaltung des Webhosting-Pakets.
Dort mussten drei Bestandteile hinterlegt werden:
- Certificate (CRT): Das eigentliche SSL-Zertifikat, das unter anderem bestätigt, für welche Domain es ausgestellt wurde.
- Private Key (KEY): Der zum Zertifikat gehörende private Schlüssel. Er ist ein wichtiger Bestandteil der verschlüsselten Verbindung und muss vertraulich behandelt werden.
- Certificate Authority Bundle (CABUNDLE): Die Zertifikatskette, über die Browser die Vertrauenswürdigkeit des Zertifikats überprüfen können.
Danach musste das Zertifikat installiert und kontrolliert werden, ob der Webserver tatsächlich die neue Version ausliefert.
Am Ende hat alles funktioniert.
Aber während ich mich durch die Verwaltungsoberflächen gearbeitet habe, stellte ich mir immer wieder dieselbe Frage:
Wie soll ein normaler Website-Betreiber das allein bewältigen?
Das Problem ist nicht der technische Fehler. Sondern der Umgang damit.
Natürlich können Zertifikate fehlerhaft ausgestellt werden. Natürlich gibt es technische Vorgaben, die eingehalten werden müssen.
Und selbstverständlich ist es richtig, ein betroffenes Zertifikat auszutauschen, wenn die Zertifizierungsregeln das verlangen.
Was mich an diesem Fall stört, ist etwas anderes.
Ein administrativer Fehler entsteht bei der Zertifikatsausstellung. Die daraus notwendigen Maßnahmen betreffen anschließend den Hosting-Kunden.
Dieser erhält eine dringende Warnung, dass seine Website möglicherweise ausfallen könnte, wenn er nicht innerhalb weniger Tage tätig wird.
Dazu bekommt er technische Anleitungen, die Fachwissen voraussetzen, über das die meisten Unternehmer schlicht nicht verfügen.
Ich empfinde das als Zumutung für Kunden.
Nicht jeder Website-Betreiber hat eine Webagentur an seiner Seite. Nicht jeder kann kurzfristig jemanden beauftragen. Und nicht jeder versteht überhaupt, wie dringend die Situation tatsächlich ist.
Wer sich nicht auskennt, hat im Grunde nur zwei Möglichkeiten: selbst versuchen, die Anleitungen zu verstehen, oder schnellstmöglich professionelle Hilfe organisieren.
Dabei hat der Kunde den ursprünglichen Fehler gar nicht verursacht.
Warum funktioniert SSL bei anderen Hostern automatisch?
Was die Situation besonders ärgerlich macht: Es geht auch deutlich einfacher.
Bei Hosting-Anbietern wie ALL-INKL bin ich es gewohnt, dass sich SSL-Zertifikate über die Hosting-Verwaltung aktivieren lassen und anschließend automatisch erneuert werden.
Der Website-Betreiber muss sich normalerweise weder mit Zertifikatsdateien noch mit privaten Schlüsseln oder Zertifikatsketten beschäftigen.
Auch der in diesem Fall betroffene Hoster bietet für bestimmte Hosting-Pakete eine automatische SSL-Verwaltung an.
Im konkreten Fall wurde allerdings ein separat verwaltetes Domain-SSL-Zertifikat verwendet. Die Neuausstellung war abgeschlossen, die Installation auf dem Webserver jedoch nicht automatisch erfolgt.
Das ist ein entscheidender Unterschied.
Denn für den Website-Betreiber ist nicht wichtig, wie viele Systeme im Hintergrund beteiligt sind.
Er möchte, dass seine Website sicher erreichbar ist – und bleibt.
Automatische Verlängerung bedeutet nicht automatisch Installation
Ein Detail aus diesem Fall ist besonders interessant:
Im Kundenkonto war der Verlängerungsservice für das Zertifikat bereits aktiviert.
Trotzdem war das neue Zertifikat nicht auf dem Webserver eingebunden.
Denn die automatische Verlängerung eines Zertifikats und seine tatsächliche Installation auf dem Server können zwei unterschiedliche Vorgänge sein.
Wer sich darauf verlässt, dass mit einem aktivierten Verlängerungsservice alles erledigt ist, kann deshalb eine unangenehme Überraschung erleben.
Was tun, wenn du selbst eine solche SSL-Warnung erhältst?
Zunächst einmal: Eine solche Nachricht sollte nicht ignoriert werden. Auch dann nicht, wenn die Website weiterhin erreichbar ist und das bisherige Zertifikat laut Browser noch mehrere Monate gültig wäre.
Denn ein Zertifikat kann bereits vor seinem regulären Ablaufdatum widerrufen werden.
Folgende Schritte sind sinnvoll:
1. Prüfen, ob die Nachricht tatsächlich vom Hosting-Anbieter stammt
Gerade bei dringenden E-Mails ist Vorsicht angebracht. Melde dich am besten direkt über die bekannte Adresse deines Hosting-Anbieters im Kundenbereich an, statt ungeprüft Links aus der Nachricht zu verwenden.
2. Kontrollieren, welches Zertifikat aktuell eingebunden ist
Im Browser lassen sich die Zertifikatsdetails der Website anzeigen. Dort findest du unter anderem das Ausstellungsdatum und das Ablaufdatum.
Wurde bereits ein neues Zertifikat ausgestellt, kannst du diese Angaben mit den Informationen aus dem Kundenbereich vergleichen.
3. Prüfen, ob eine automatische Installation erfolgt ist
Nicht jede Neuausstellung erfordert einen manuellen Eingriff. Manche Hosting-Pakete übernehmen die Installation automatisch.
Entscheidend ist, welches Zertifikat der Webserver tatsächlich verwendet.
4. Bei Unsicherheit Unterstützung holen
Wenn du mit Begriffen wie CRT, Private Key oder Zertifikatskette nichts anfangen kannst, solltest du nicht einfach irgendwelche Einstellungen ändern.
Wende dich an den Hosting-Support oder an die Webagentur, die deine Website betreut.
5. Nach dem Austausch die Website kontrollieren
Ein erfolgreich ausgestelltes Zertifikat bedeutet noch nicht, dass es bereits aktiv ist.
Prüfe deshalb nach der Installation, ob die Website ohne Zertifikatswarnung erreichbar ist und tatsächlich das neue Zertifikat verwendet.
Was Website-Betreiber bei der Wahl ihres Hosters beachten sollten
Wer eine geschäftliche Website betreibt, sollte bei der Wahl seines Hosting-Anbieters nicht ausschließlich auf Speicherplatz, Geschwindigkeit und monatliche Kosten achten.
Mindestens ebenso wichtig ist, wie der Anbieter mit technischen Standardaufgaben umgeht.
Ein paar Fragen, die sich lohnen:
Werden SSL-Zertifikate automatisch erneuert und installiert?
Es reicht nicht, dass ein neues Zertifikat bereitgestellt wird. Es muss auch rechtzeitig auf dem Webserver aktiv sein.
Was passiert bei technischen Problemen?
Übernimmt der Anbieter die notwendigen Maßnahmen oder erhält der Kunde lediglich eine Anleitung zur Selbsthilfe?
Wie verständlich ist die Kommunikation?
Eine dringende Warnung hilft wenig, wenn der Empfänger nicht nachvollziehen kann, was er konkret tun muss.
Wie viel technisches Wissen wird vorausgesetzt?
Ein Hosting-Paket für normale Unternehmenswebsites sollte möglichst ohne Kenntnisse über Serveradministration nutzbar sein.
Das bedeutet nicht, dass jeder Hoster jede technische Aufgabe vollständig übernehmen muss. Aber die Zuständigkeiten sollten klar und die Abläufe möglichst kundenfreundlich sein.
Gutes Hosting zeigt sich auch dann, wenn etwas schiefgeht
Ein Hosting-Anbieter muss nicht fehlerfrei sein.
Entscheidend ist für mich, wie er mit Fehlern umgeht und welche Folgen diese für seine Kunden haben.
Wer eine Website betreibt, hat normalerweise ganz andere Aufgaben: Kunden betreuen, Aufträge bearbeiten, Produkte verkaufen oder Dienstleistungen anbieten.
Er sollte nicht kurzfristig zum SSL-Administrator werden müssen, weil irgendwo in der technischen Infrastruktur ein Fehler aufgetreten ist.
Als WordPress-Entwicklerin kann ich solche Probleme lösen. Das gehört zu meiner Arbeit.
Aber nur weil etwas technisch lösbar ist, bedeutet das nicht, dass der Aufwand dafür notwendig oder angemessen ist.
Technik sollte den Menschen Arbeit abnehmen. Nicht ihnen Aufgaben aufbürden, die sie ohne Fachwissen kaum bewältigen können.
Und genau daran sollte sich aus meiner Sicht auch die Qualität eines Hosting-Anbieters messen lassen.